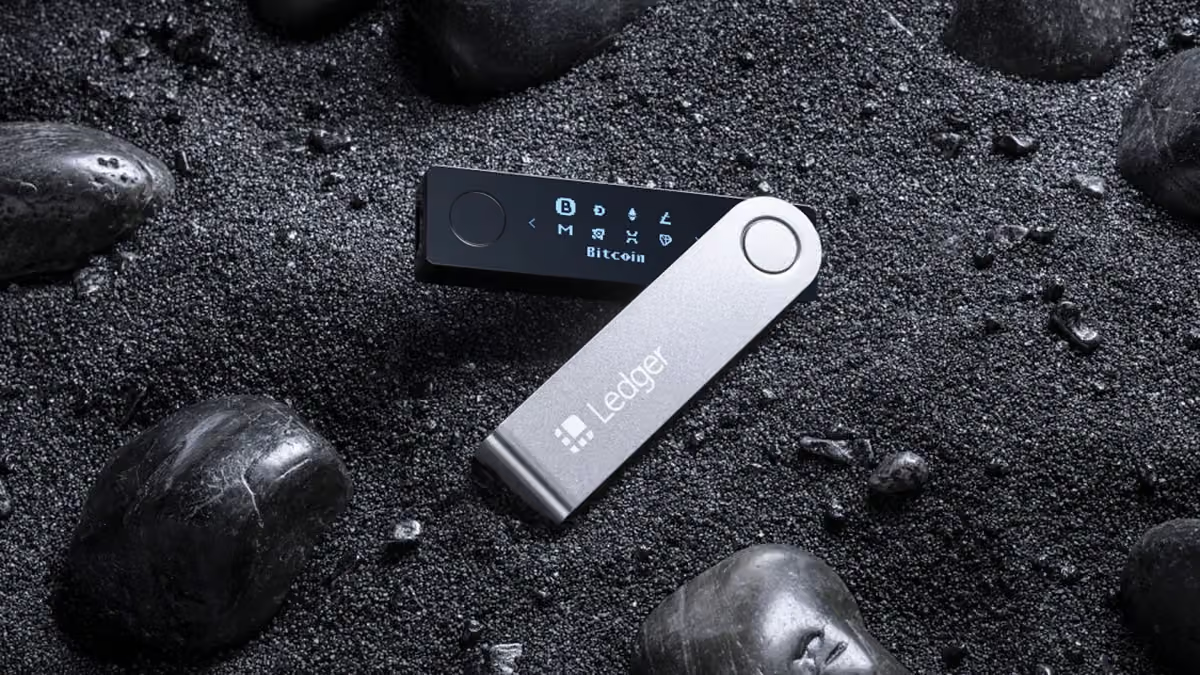
硬件钱包制造商 Ledger 于 10 月 9 日宣布,公司正在调查东南亚经销商售出的设备相关的资金被盗报告。链上调查员 Specter 估计,数百个钱包受到影响,损失总额超过 8600 万美元。
涉事经销商 CryptoBilis 是一家在马来西亚和菲律宾经营的授权经销商。Ledger 官方客服X账号 (@Ledger_Support )发文称,Ledger 正在调查东南亚用户从 CryptoBilis 购买产品后出现资金损失的报告。作为预防措施,Ledger 已要求 CryptoBilis 在调查期间暂停全部销售和发货。
据报道,此次风险提示主要针对过去 90 天内从该经销商处购买 Ledger 设备的用户,并不意味着 CryptoBilis 售出的所有设备都存在问题。
链上调查与安全分析
Specter 在 X 和 Reddit 上看到用户反馈后展开追踪,发现数百个受害钱包的资金流入了 Ethereum、TRON 和 Bitcoin 三条链上的可疑地址。Specter 在 10 月 9 日发布的分析中指出,共有 10 个可疑地址在三条链上累计收到超过 8600 万美元的加密资产。此前,另一位调查员 tanuki42 已识别出 8 个可疑地址,估算损失超过 7200 万美元。
从资产构成看,被盗资金中约有 1760 万美元的比特币、约 4200 万美元的以太坊,以及 1650 万美元的 TRON 链 USDT。
关于被盗原因,安全人士目前倾向于供应链攻击的判断。在这种攻击方式下,攻击者会在硬件钱包送到用户手中之前动手脚,例如预先给设备设置一个攻击者已知的助记词,等用户存入资金后再将其转走。Mt. Gox 前 CEO Mark Karpelès 表示,他正在调查攻击者是否在设备分发前植入了恶意元件。安全组织 Security Alliance 也呼吁受影响用户联系其 SEAL 911 服务,以协助追踪被盗资产。
CZ 呼吁行业协助追回资金
币安创始人赵长鹏(CZ)在 X 上转发 Ledger 的声明并发出警告:如果你在使用 Ledger 硬件钱包,尤其是最近刚买的,请务必小心。CZ 表示,从目前掌握的信息来看,此次事件似乎局限于单一供应商的供应链攻击,可能有少数人买到了假冒或被篡改的 Ledger。
CZ 同时为 Ledger 背书,称 Ledger 是行业中最安全、历史最悠久的硬件钱包之一,经受住了时间的考验,但这类事情确实会发生。CZ 还表示,他相信 BNB 生态的所有参与者乃至整个行业都会协助追踪并追回这笔资金。
此次事件再次引发市场对加密资产安全的关注。硬件钱包一直被视为保管加密资产最可靠的方式,许多用户正是出于安全考虑才将资产从交易所转入冷钱包。然而,如果设备在送到用户手中之前就已被篡改,再严密的离线保护也可能形同虚设。
目前 Ledger 的调查仍在进行,最终损失和被盗原因尚待确认,但这起事件已经给所有加密资产持有者敲响警钟:购买硬件钱包时应优先选择官方渠道,收到设备后仔细检查包装和初始状态,一旦发现设备自带助记词,就绝不能使用。