9 月 24 日,加密货币交易所 Bitget 遭遇黑客攻击。Bitget 最初披露损失为 3.516 亿美元,9 月 26 日在追查到 Zcash 和 TRON 链上的被盗资产后,将损失上调至约 3.875 亿美元。按此规模计算,这是今年以来已披露金额最大的加密货币盗窃事件,超过此前 KelpDAO 和 Drift Protocol 遭遇的攻击。
事件经过:未盗私钥,系统"自己批准"了转账
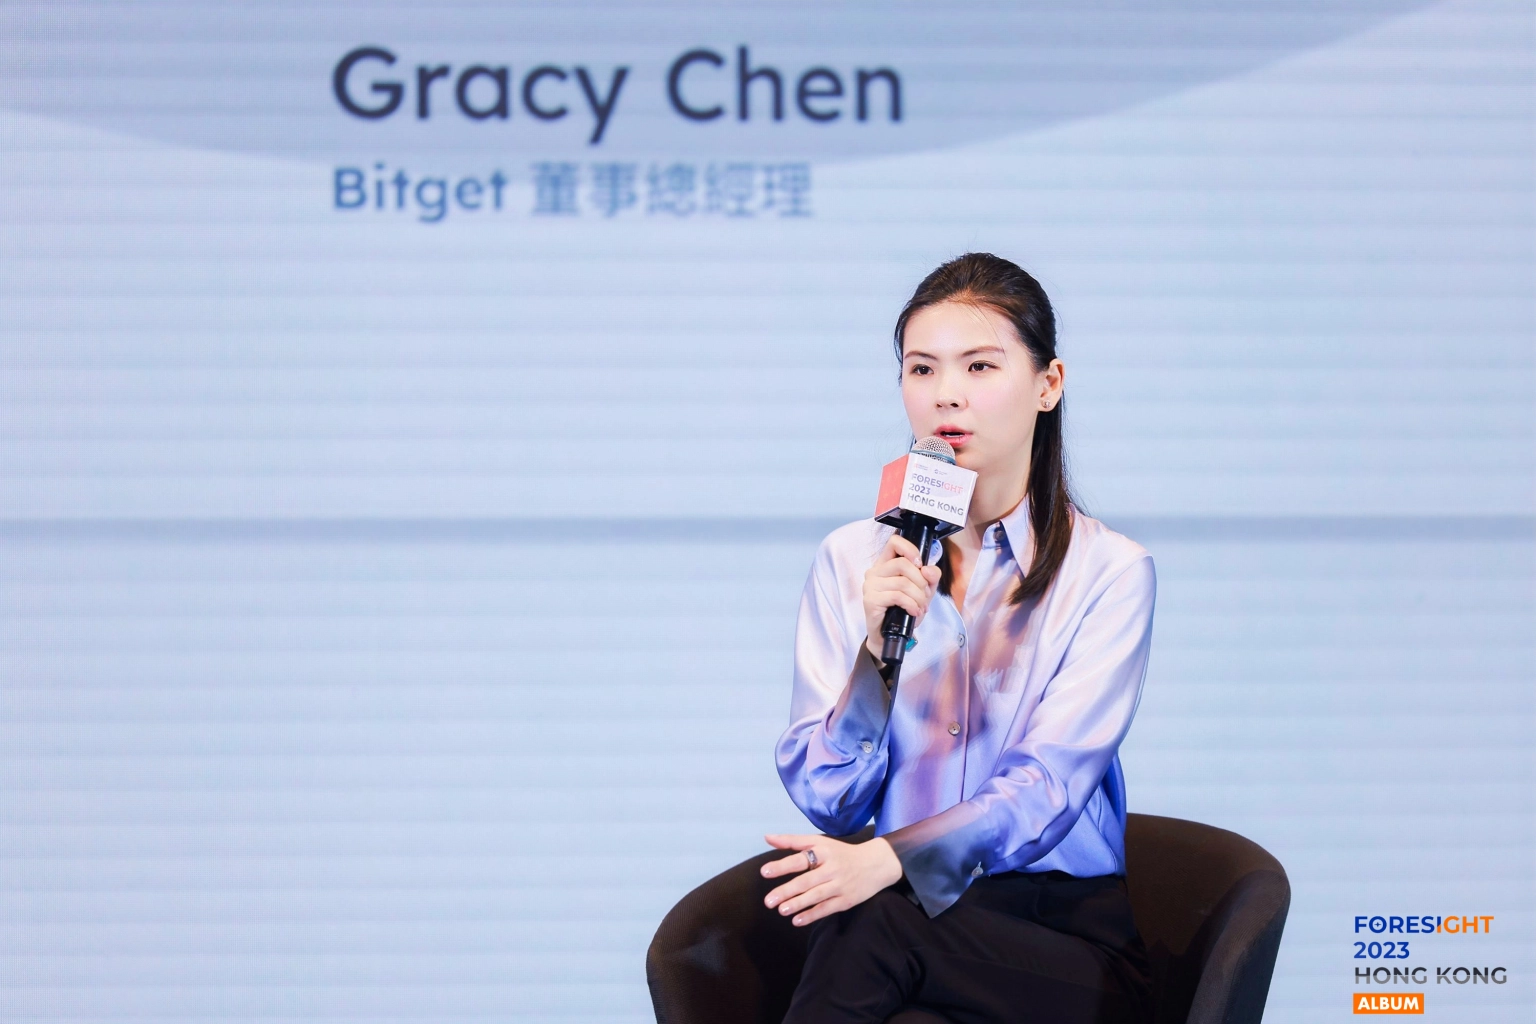
根据 Bitget 公布的时间线,平台安全系统于 UTC 时间 9 月 24 日 18:31 监测到未授权转账,并在数分钟内启动应急流程。在此期间,链上分析机构已率先发出预警,Bubblemaps 于 21:06 观察到约 1.8 亿美元资产从 Bitget 钱包流向同一接收地址后再分散转出。21:30,Bitget CEO Gracy Chen 公开确认平台遭到攻击,距平台检测时间已近三小时。
本次攻击的特殊之处在于手法。Gracy Chen 表示,攻击者攻破了负责钱包后台管理的关键后端组件,通过伪造交易数据触发平台授权流程,私钥本身并未泄露。在随后的公开直播中,Bitget 进一步披露,攻击者利用第三方安全产品的零日漏洞获取内部高权限凭证,先以小额转账测试,再在 Ethereum、XRP、BSC、Arbitrum、Avalanche 等多条链上发起大额转出,并在操作后删除痕迹。受影响的是部分热钱包和温钱包,冷钱包未受波及。被盗资产涉及 ETH、XRP、BNB、AVAX、USDT、USDC 等多个币种,其中 XRP 为单链损失最大的资产。
Bitget 回应:保护基金兜底,分阶段恢复提币
事发后,Bitget 暂停全部提币,同时保持充值和交易正常运行。Gracy Chen 在 X 上表示用户资金安全,此次损失将全额由 Bitget 用户保护基金覆盖,该基金当时规模超过 4.64 亿美元。Bitget 强调用户余额保持完整,并与 Mandiant 和慢雾合作开展独立调查。
在系统修复方面,Bitget 已隔离受影响系统、重置内部凭证,并加强高敏感权限与提现校验。9 月 28 日起,平台开始分阶段恢复提币。在资金追回方面,Bitget 表示不会把追回资产作为保障用户资金的主要手段,同时启动了资产追回悬赏计划,对直接促成攻击者资金被冻结或追回的各方,支付冻结金额的 5% 作为奖励。Circle 与 Tether 已于 9 月 25 日冻结近 31.8 万美元相关稳定币。
关于攻击者身份,Bitget 表示在调查得出明确结论前不作推测,但认为攻击者属于具有国家背景的专业团伙,并曾向媒体表示怀疑朝鲜黑客所为。链上侦探 ZachXBT 也将被盗资金与朝鲜相关的洗钱团伙关联起来,其手法与 TraderTraitor 组织此前的操作模式相符。
延伸争议:去中心化协议是否该拦截被盗资金
事件还引发了一场行业争论。MistTrack 披露,部分被盗资金疑似流经跨链协议 THORChain,而去年 Bybit 被盗事件中也有近 12 亿美元资金经由该协议转移。Gracy Chen 公开要求 THORChain 拒绝为攻击者地址提供服务,并表示整个行业都在关注,不应以协议中立或去中心化为由放任已知被盗资金流通。THORChain 回应称,其紧急暂停机制用于保护协议整体,并不具备选择性冻结单个地址的功能。GoPlus Security 则对 THORChain 将自身类比比特币和以太坊的说法提出质疑,指出其存在由验证者控制的金库和暂停机制。
从应对速度看,Bitget 在事发当天确认攻击,随后公布攻击路径、修复措施和提币恢复时间表,并以保护基金承担全部损失,整体处置较为透明。但本次事件同样暴露出中心化交易所面临的新型风险:攻击者不必窃取私钥,只要攻破第三方组件并获取内部权限,就能让平台自身的授权流程为其放行。第三方组件安全、内部凭证管理与跨链资金监控,正在成为交易所安全体系中不可忽视的环节。