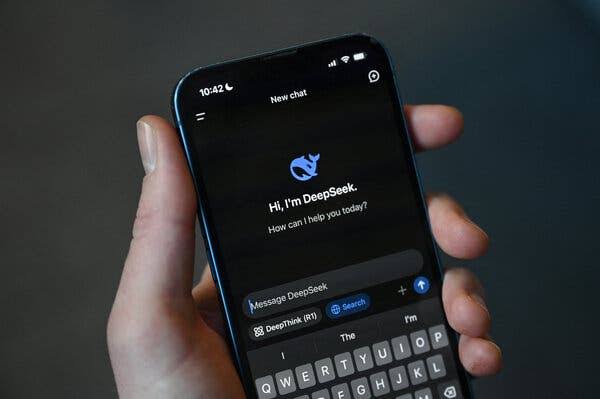
当地时间10月19日,美国国土安全部(DHS)发布命令通知,要求所有联邦文职行政机构从信息技术系统中移除中国人工智能公司深度求索(DeepSeek)及其关联实体的产品,并禁止未来的采购。该通知计划于10月20日正式刊登在《联邦公报》,文件编号为FR Doc. 2026-21447,案卷号为DHS-2026-0628。
禁令的边界:不止于DeepSeek本身
这份命令的执行范围,超出了针对DeepSeek单一产品的禁用。
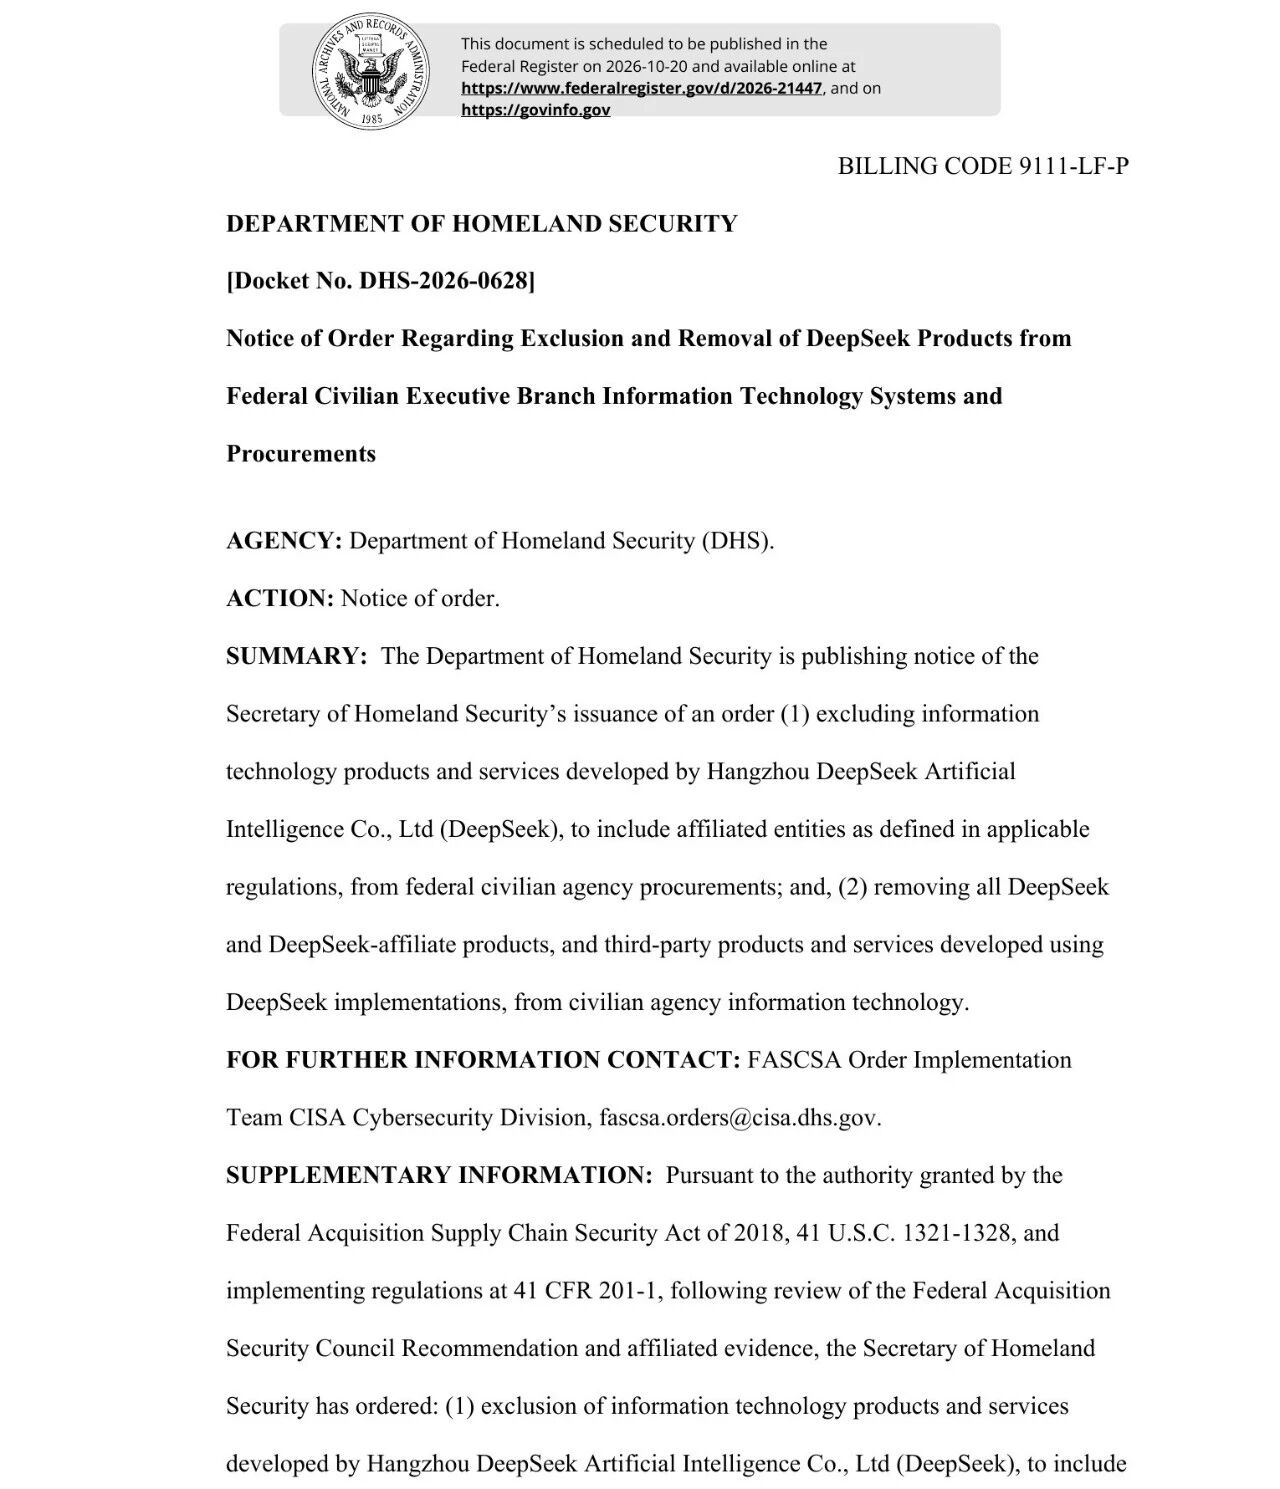
在采购端,命令要求将DeepSeek及其关联实体开发的信息技术产品和服务排除出联邦民用机构的采购范围。在存量系统端,机构被要求移除所有DeepSeek及关联方产品,以及使用DeepSeek实现方案开发的第三方产品和服务。这意味着,一家美国供应商即使以自有品牌销售产品,只要其底层技术使用了DeepSeek模型,该产品同样可能被纳入移除范围。
适用范围也有明确边界。命令针对的是联邦文职行政机构(civilian executive branch agencies)的IT系统与采购,并不构成对所有美国私营企业或个人使用DeepSeek的全面禁令。国防部等国家安全系统不在此命令的直接覆盖范围内——国防部依据2026财年《国防授权法》(NDAA)的相关条款,已对DeepSeek采取了独立的限制措施。
风险理由:数据流向与模型安全
DHS在附件中列出了支撑禁令的两类风险判断。
数据安全方面,DHS称DeepSeek的服务器位于中国,美国雇员或承包商向模型提交的信息可能被传输至中国。文件还提及账号注册过程中收集个人身份信息,以及可能存在的用户追踪和设备指纹识别问题。
软件安全方面,DHS引用了一项针对DeepSeek iOS应用的安全研究,并提出模型本身“可能包含恶意软件或其他安全漏洞”。
命令的法律依据是《2018年联邦采购供应链安全法》(FASCSA,41 U.S.C. 1321-1328)。DHS表示,该决定是在审查了联邦采购安全委员会(FASCS)的建议及相关证据后作出的。
时间线上的错位:60天窗口已经关闭
这份命令的执行安排存在一个值得注意的细节。
命令要求采购排除与产品移除在签发后立即执行。机构如需例外,须在命令签发之日起60天内提交书面申请,说明涉及的产品、申请例外的理由以及拟采取的替代风险缓解措施,由网络安全和基础设施安全局(CISA)审核。
然而,命令的原始签发日期是2026年7月24日,国土安全部长马库韦恩·穆林签署。公开文件直到10月19日才进入公众视野,并于10月20日刊发。这意味着,从签发日算起的60天例外申请期限,在命令公开时实际上已经届满。对于未能在过去近三个月内提交申请的机构,命令所规定的例外通道已不具备操作窗口。
对于命令签发后、产品尚未完全移除的过渡阶段,文件建议机构加强网络流量监测与日志记录,采取措施防止数据外传并识别异常活动;CISA可为缺乏内部执行能力的机构提供技术协助。
一项“已存在但未公开”的命令意味着什么
从7月24日签发到10月19日公开,这项禁令在纸面上存在了近三个月。在此期间,联邦文职机构是否已按照命令要求启动了移除程序,还是机构在命令公开后才首次获知其约束力,目前尚无公开信息可以确认。
这种“先签发、后公开”的时间安排,使得命令的实际执行起点变得模糊。对于向美国政府提供产品或服务的AI公司而言,一个更直接的问题随之浮现:如果其产品在技术栈中嵌入了DeepSeek的实现方案,而该产品的移除义务从7月24日起就已生效,那么过去近三个月内的供应与使用,在法律上处于何种状态?
DHS的命令文本本身并未提供答案。而对于那些已经或计划将DeepSeek技术集成到产品中的供应商来说,这道禁令划出的红线是清晰的:面向美国联邦文职机构的生意,与DeepSeek的底层技术之间,需要做出选择。